PHP2Shell: Celah RCE Kritis PHP CVE-2026-109618 dan CVE-2026-109619
 Muhammad Fikri Gunawan · · 4 menit baca
Dua celah remote code execution kritis tanpa autentikasi (PHP2Shell, CVSS 9,2) ditambal pada 21 Oktober 2026. Simak siapa yang terdampak, versi mana yang aman, dan langkah yang harus segera dilakukan.
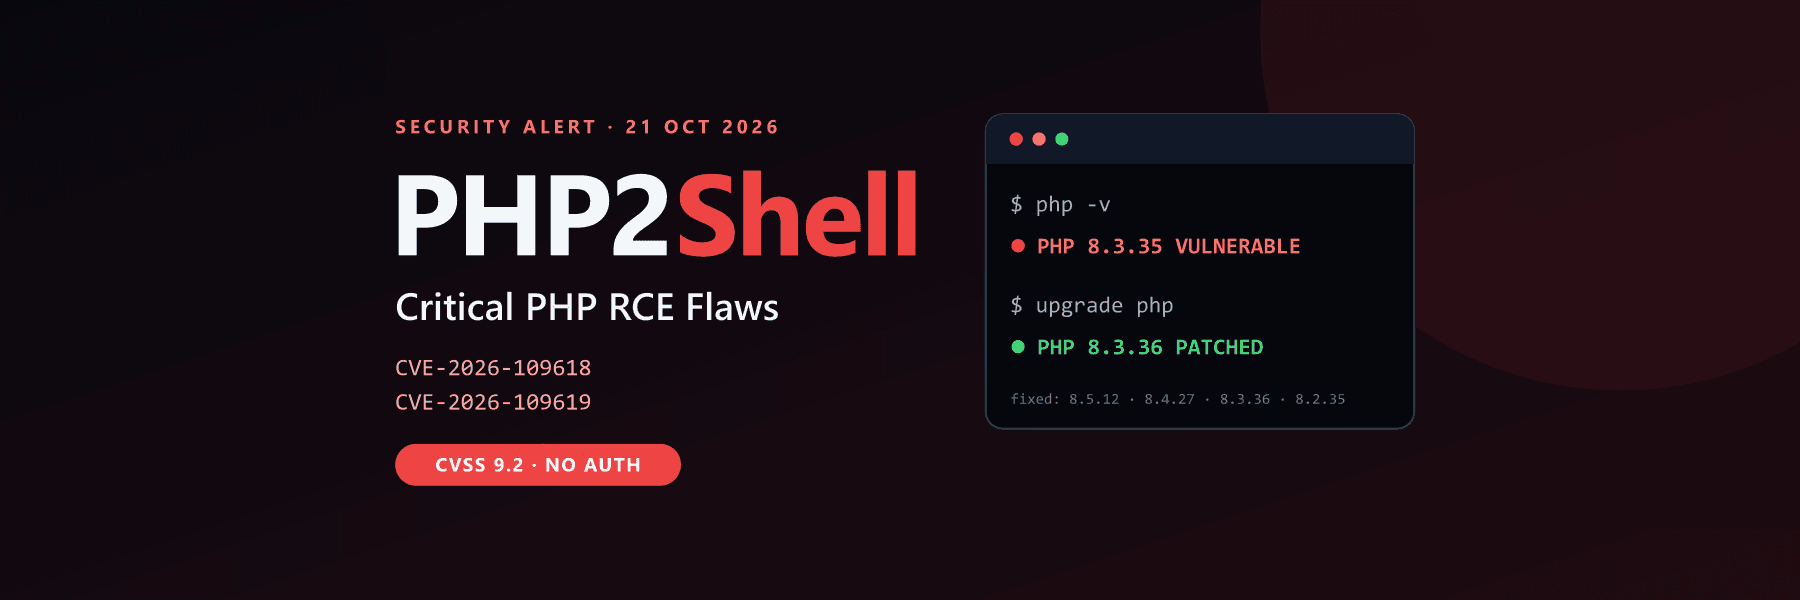
Pada 21 Oktober 2026, tim keamanan PHP merilis patch darurat untuk dua celah remote code execution (RCE) kritis yang dijuluki PHP2Shell: CVE-2026-109618 dan CVE-2026-109619. Keduanya bisa dieksploitasi tanpa autentikasi, berskor CVSS 4.0 9,2, dan memengaruhi hampir semua server web yang menjalankan PHP. Solusi lengkapnya hanya satu: update PHP sekarang.
Apa Itu PHP2Shell?
PHP2Shell adalah nama untuk dua celah kritis di inti (core) PHP yang memungkinkan penyerang menjalankan kode di server dengan hak akses worker web. Keduanya berakar dari masalah yang sama: PHP bisa meninggalkan memorinya dalam keadaan rusak ketika sebuah request berakhir secara tidak normal.
- CVE-2026-109618 (RCE lewat korupsi memori akibat out-of-memory): jika memori habis saat data request internal baru terinisialisasi sebagian, proses pembersihan sesudahnya menganggap data yang tidak valid itu valid.
- CVE-2026-109619 (RCE lewat stale global state): state internal milik request tetap hidup setelah memorinya dibebaskan, lalu request berikutnya di worker yang sama bisa memakainya. Kebocoran memori adalah dampak yang sudah dikonfirmasi.
Menurut BleepingComputer, penemuan celah ini dikreditkan kepada peneliti dari Calif, OpenAI, dan Wiz.
Siapa yang Terdampak?
Semua instalasi PHP yang melayani request web: PHP-FPM, Apache dengan mod_php, php-cgi, FrankenPHP, dan LiteSpeed. Tim PHP menilai mod_php paling berisiko karena sudah ada eksploit yang berjalan sebelum kode aplikasi dieksekusi. Analisis Calif menelusuri jalur kode terdampak paling awal hingga PHP 5.4.0. Situs WordPress, Laravel, dan CMS lain ikut terdampak, karena celahnya ada di PHP itu sendiri, bukan di aplikasinya.
Versi PHP Mana yang Aman?
- PHP 8.5.12, 8.4.27, 8.3.36, dan 8.2.35 sudah memuat perbaikan.
- PHP 7.4, 8.0, dan 8.1 tidak mendapat rilis resmi, hanya backport source minimal dari tim keamanan PHP.
- PHP 5.4 sampai 7.3 sudah end of life dan tidak mendapat perbaikan dari proyek PHP.
- Distro Linux dan vendor LTS menerima patch lebih awal, jadi cek advisory vendor kamu (Debian, Ubuntu, Red Hat, Alpine, atau image Docker PHP).
Apakah PHP2Shell Sudah Dieksploitasi?
Ada indikasi kuat bahwa ya. Amazon Threat Intelligence melaporkan percobaan eksploitasi sejak 17 Oktober 2026 dan menyebut PHP2Shell kini dieksploitasi secara luas. Cloudflare juga melihat serangan awal dan memasang aturan WAF, sedangkan watchTowr berhasil mereproduksi kedua celah. CISA menyatakan belum mengamati eksploitasi saat peringatannya terbit, dan per 22 Oktober kedua CVE belum masuk katalog KEV. Kode proof-of-concept publik beredar tetapi belum terverifikasi. Anggap risikonya nyata.
Apa yang Harus Dilakukan Sekarang?
- Cek versi PHP yang benar-benar melayani website kamu, bukan hanya versi di command line.
- Update ke versi yang sudah diperbaiki, atau pasang paket patch dari vendor kamu.
- Restart semua worker PHP (PHP-FPM atau Apache) setelah update.
- Jika memakai PHP 8.1 atau lebih lama, rencanakan migrasi. CISA menyarankan sistem PHP yang tidak bisa diupdate dimatikan dari internet.
- Telusuri log mulai 17 Oktober 2026 untuk mencari tanda eksploitasi, sesuai rekomendasi Amazon.
Mitigasi Sementara Jika Belum Bisa Update
PHP menegaskan langkah-langkah ini hanya mengurangi paparan dan tidak membuat server aman.
- Untuk CVE-2026-109618: atur memory_limit=-1 lewat php_admin_value di pool PHP-FPM atau konfigurasi Apache, dan pastikan tidak ada pengaturan lain yang memasang lagi batas memori terbatas.
- Atur post_max_size yang rendah (8M tanpa unggah file, 32M jika ada unggah file) dan jaga upload_max_filesize tetap di bawahnya.
- Terapkan batas request di web server atau proxy, dan gunakan batas memori container atau cgroup. Jangan gunakan RLIMIT_AS atau RLIMIT_DATA.
- Untuk CVE-2026-109619: atur session.upload_progress.enabled=0 di php.ini atau konfigurasi pool, bukan lewat ini_set().
- Di PHP 8.5, atur juga fatal_error_backtraces=0.
- Restart semua worker setelah perubahan ini.
Kesimpulan
PHP2Shell termasuk celah PHP paling serius dalam beberapa tahun terakhir karena tanpa autentikasi, memengaruhi semua SAPI web, dan sudah diincar di dunia nyata. Update ke PHP 8.5.12, 8.4.27, 8.3.36, atau 8.2.35 secepatnya, restart worker, dan pakai mitigasi sementara hanya sebagai langkah darurat.
Pertanyaan yang Sering Diajukan (FAQ)
Apa itu PHP2Shell?
PHP2Shell adalah julukan untuk CVE-2026-109618 dan CVE-2026-109619, dua celah remote code execution kritis di inti PHP yang ditambal pada 21 Oktober 2026.
Versi PHP berapa yang memperbaiki CVE-2026-109618 dan CVE-2026-109619?
PHP 8.5.12, 8.4.27, 8.3.36, dan 8.2.35. PHP 7.4, 8.0, dan 8.1 hanya punya backport source, sedangkan PHP 5.4 sampai 7.3 tidak mendapat perbaikan.
Apakah PHP2Shell memerlukan autentikasi?
Tidak. Menurut tim keamanan PHP, penyerang jarak jauh tanpa autentikasi bisa mengeksploitasi kedua celah ini.
Apakah website WordPress saya terdampak PHP2Shell?
Ya, jika berjalan di versi PHP yang belum diperbaiki, karena celahnya ada di PHP itu sendiri. Update PHP lewat panel hosting, atau minta penyedia hosting melakukannya jika kamu memakai shared hosting.
Apakah mitigasi sementara sudah cukup?
Tidak. Mitigasi hanya mengurangi paparan pada jalur serangan tertentu. Update PHP adalah satu-satunya perbaikan lengkap.
Sumber
- Advisori Keamanan PHP, php.net, 21 Oktober 2026.
- BleepingComputer: PHP ships emergency patches for critical PHP2Shell flaws.
- Tenable: PHP2Shell (CVE-2026-109618, CVE-2026-109619) frequently asked questions.